 アイクラウド研修サービス
545 views
493 views
359 views
347 views
329 views
272 views
234 views
220 views
219 views
164 views
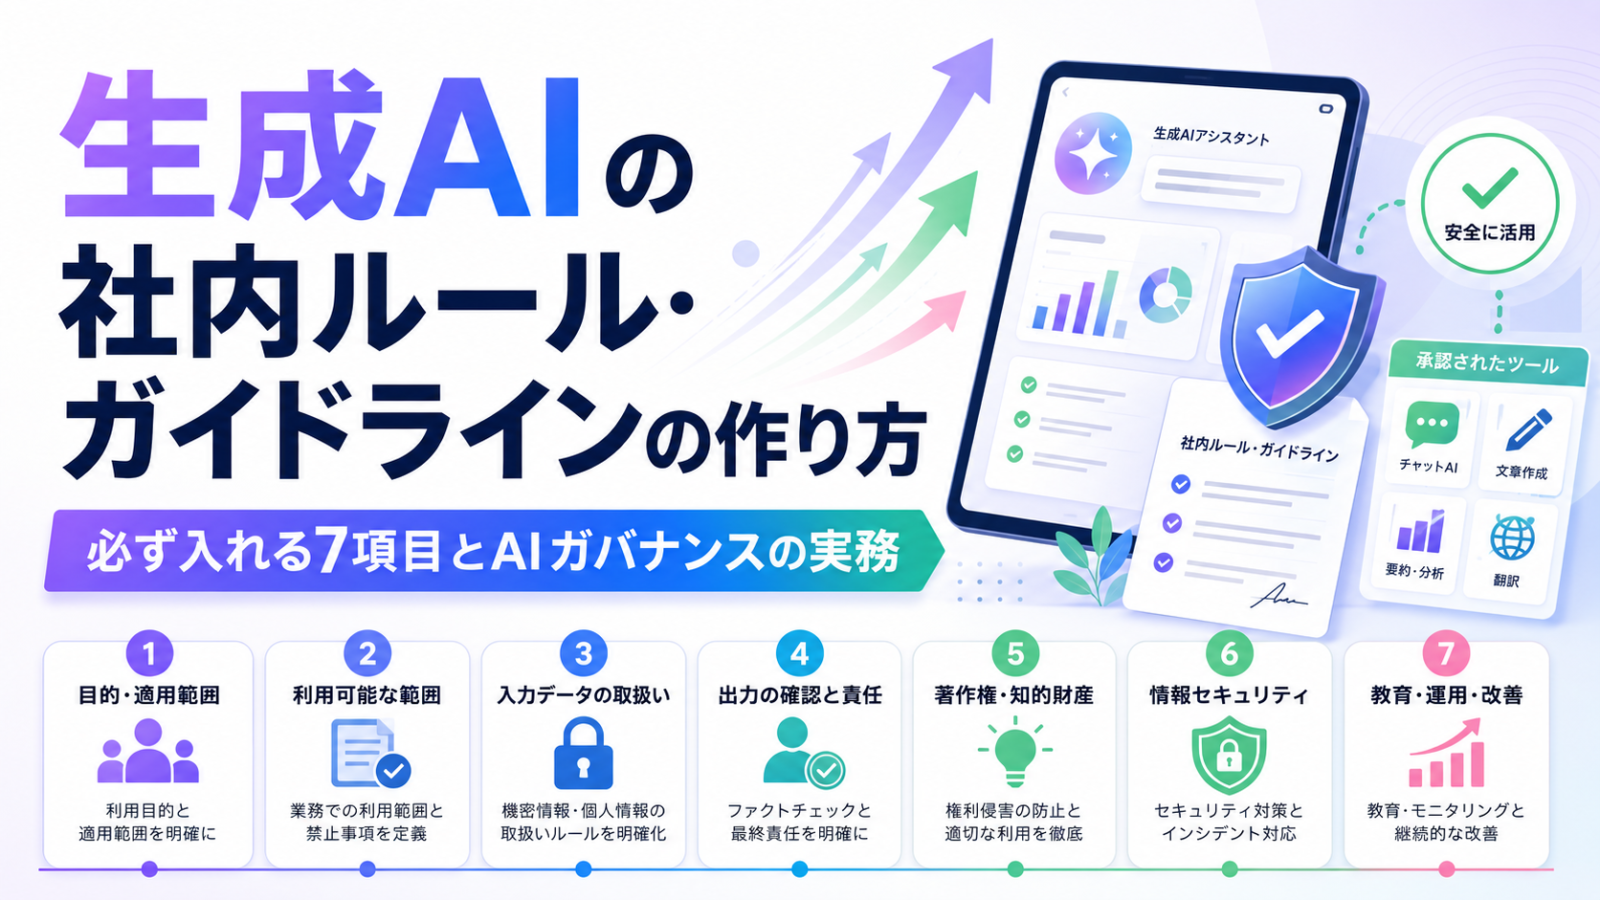
生成AIの社内ルール(ガイドライン)は、ツールを導入する企業であれば規模や業種を問わず必ず整備すべき必須文書です。「禁止するか/解禁するか」の二択ではなく、「どこまで・誰が・どの情報を・どう承認して使うか」を定め、情報漏洩や著作権侵害といったリスクを抑えながら生産性向上の利点を最大化するための運用ルールが本質です。本記事では、株式会社アイクラウド(東京都港区/企業向けデジタル人材育成研修)が研修現場で蓄積した知見をもとに、ガイドラインに必ず入れる7項目、機密情報の取り扱い、部門別の承認フロー、違反時対応、そして「作っただけで終わらせない」定着方法までを、そのまま社内展開できる文例・チェックリスト・承認フロー表つきで解説します。
この記事の要点
目次

生成AIの社内ルールが必要な理由は、明確です。ルールがない状態で従業員が自由にツールを使うと、意図しない情報漏洩・著作権侵害・誤情報の業務利用という3つのリスクが同時に高まる一方、ルールで安全な使い方を示せば全社的な生産性向上という利点を取りこぼさずに済むからです。「禁止」も「放置」も、どちらも最適解ではありません。
適切なガイドラインは「使ってはいけない」を並べる規制文書ではなく、「安全に使ってよい範囲」を示す許可証として機能します。現場が萎縮せず、かつ逸脱もしない。この状態をつくることで、議事録作成・資料草案・コード補助・調査要約といった業務で実利を得られます。これまで一人あたり月に数時間かかっていた定型的な文書作成や情報整理の時間を圧縮し、その分を企画・対人折衝といった付加価値の高い業務へ振り向けられます。安全な使い方の土台となる従業員の判断力については、生成AIリテラシー研修とはの記事もあわせてご覧ください。
裏を返せば、ルールが曖昧なまま導入した企業ほど「リスクが怖くて誰も本格的に使わない」か「一部の社員が無自覚に機密を入力する」かの両極に振れがちです。ガイドラインは、この両極を防ぐ中庸の装置だと捉えてください。
生成AIの社内ガイドラインに必ず入れるべき項目は、次の7つです。この7項目を押さえれば、過不足のない実用的なガイドラインの骨格が完成します。どれか1つでも欠けると、現場が判断に迷う「グレーゾーン」が生まれ、ルールが形骸化します。
| No | 必須項目 | 定めるべき内容 |
|---|---|---|
| 1 | 目的と適用範囲 | なぜ定めるか/誰に適用するか(正社員・契約社員・業務委託・派遣を含むか) |
| 2 | 利用してよいツール | 会社が承認した生成AIサービスの一覧と、未承認ツール利用の扱い |
| 3 | 入力してよい情報/禁止する情報 | 機密区分ごとの可否(次のチャプターで詳細解説します) |
| 4 | 生成物の取り扱い | 事実確認義務、著作権・出典確認、社外公開時のチェック |
| 5 | 部門別の利用範囲と承認フロー | 業務での利用可否、上長承認が必要なケース |
| 6 | 禁止事項と違反時の対応 | 明確な禁止行為と、違反した場合の措置 |
| 7 | 問い合わせ窓口と改訂ルール | 判断に迷ったときの相談先、見直しの頻度と責任部署 |

第1条(目的) 本ガイドラインは、当社における生成AIの安全かつ効果的な活用を促進し、情報漏洩・権利侵害・誤情報の業務利用を防止することを目的とする。
第2条(適用範囲) 本ガイドラインは、当社の役員および従業員(契約・派遣・業務委託を含む。以下「従業員等」という)が、業務に関連して生成AIを利用するすべての場面に適用する。
第3条(基本原則) 従業員等は、生成AIに入力する情報および生成物の利用について、本ガイドラインおよび関連規程を遵守し、最終的な責任は利用者自身が負うことを理解しなければならない。
この3条をひな型に、自社の機密区分・組織構成へ言葉を置き換えれば、初版は十分に作成できます。
機密情報・個人情報の取り扱いは、ガイドラインの中で最も厳格に定めるべき中核です。原則は「外部の生成AIサービスには、社外に出てはいけない情報を入力しない」こと。判断を現場任せにせず、情報を区分し、区分ごとに入力可否を一覧で示すことが鉄則です。
| 区分 | 具体例 | 外部生成AIへの入力 |
|---|---|---|
| 公開情報 | プレスリリース、公開済みの会社情報 | 可 |
| 社内情報(一般) | 一般的な議事録、社内向け資料の下書き(個人・機密を含まない) | 原則可(要配慮) |
| 個人情報 | 氏名・連絡先・人事評価・健康情報など | 禁止(匿名化・加工後も原則不可) |
| 顧客機密・営業秘密 | 顧客データ、未公開の取引条件、設計情報、ソースコードの一部 | 禁止 |
| 経営機密 | 未公表の財務・M&A・人事情報 | 禁止 |
個人情報については、個人情報保護法が事業者に安全管理措置を求めている点を踏まえ、入力前の匿名化・マスキングを行っても原則として外部サービスへは入力しない運用が安全です。再識別のリスクをゼロにはできないためです。なお、法人向けプランや学習に利用しない設定(オプトアウト)が用意されたサービスでは、契約内容と設定を情報システム部門が確認したうえで「承認ツール」とする運用が現実的です。
このチェックリストを「入力する前に必ず確認する5問」としてツール起動画面のブックマークや業務マニュアルの先頭に置くと、習慣化しやすくなります。アイクラウドの研修現場でも、抽象的な禁止条文より、この種の5問の問いかけ形式のほうが定着率が高い傾向があります。
部門別の利用範囲と承認フローは、「扱う情報の機密度」に応じて段階を分けるのが基本設計です。全社一律のルールにすると、リスクの低い部門には過剰、リスクの高い部門には不十分になりがちです。部門特性に合わせて利用範囲を定め、機密度の高い用途だけ上長承認を挟む二段構えにすると、現場のスピードと統制を両立できます。
| 部門 | 主な用途 | 留意点 |
|---|---|---|
| マーケティング・広報 | 記事案・SNS文案・キャッチコピーの草案作成 | 事実確認、著作権・商標の確認、社外公開前レビュー |
| 営業 | 提案書の下書き、メール文面、議事録要約 | 顧客名・取引条件など機密の入力禁止 |
| 人事・総務 | 規程文案、社内通知の下書き | 個人情報・評価情報の入力禁止 |
| 開発・技術 | コード補助、設計の壁打ち、調査要約 | 自社ソースコード・設計機密の入力可否を別途規定 |
| 経営・経理 | 資料の構成案、調査要約 | 未公表の財務・人事情報は入力禁止 |
申請は専用フォームに「利用ツール/用途/入力する情報の区分/公開範囲」を記入させ、承認記録を残します。記録が残ることで、後述するアップデート運用や監査の際の判断材料になります。
違反時の対応は「罰すること」ではなく「再発を防ぐこと」を目的に設計し、ガイドライン自体も技術・法令の変化に合わせて定期的にアップデートする――この2点をセットで運用することが、ルールを生かし続ける条件です。一度作って放置されたガイドラインは、半年で実態と乖離します。
| レベル | 状況の例 | 対応 |
|---|---|---|
| 軽微 | 未承認ツールをうっかり業務利用(情報漏洩なし) | 注意喚起・再教育、利用記録の確認 |
| 中程度 | 機密度の低い社内情報を外部AIに入力 | 事実確認、影響範囲の調査、再発防止策の提出 |
| 重大 | 個人情報・顧客機密の漏洩、意図的な禁止行為 | インシデント対応手順に従い、就業規則・関連規程に基づき対応 |
違反対応で最も大事なのは、申告した人を一律に罰しないことだと考えています。ミスを隠す動機が生まれると、被害が拡大してから発覚する。情報漏洩は入力から時間が経つほど影響範囲の特定が難しくなるため、「気づいた人がすぐ言える」状態こそ最大の防御です。条文には罰則だけでなく「速やかに報告した場合の取り扱い」を必ず併記してください。
ガイドラインを定着させる最も確実な方法は、文書の配布で終わらせず、研修で「判断の練習」をさせることです。ルールは「読めば守れる」ものではありません。実際の業務に近いケースで「これは入力してよいか」を考える演習を通してはじめて、現場の判断基準として根づきます。
ガイドラインの多くは、配布された直後に一度読まれて、その後は参照されません。とくに生成AIは「グレーゾーン」の判断が多く、条文を暗記しても実務では迷います。必要なのは知識ではなく、「迷ったときに正しく止まれる判断力」です。これは演習でしか養えません。
株式会社アイクラウドの生成AIリテラシー研修は、まさにこの「ガイドラインを判断力に変える」ことを目的に設計しています。自社のガイドライン文書を教材に取り込み、部門別のケーススタディで「入力してよい/いけない」を現場が自分で判断できるよう訓練します。研修の進め方は研修までの流れを、生成AI関連の研修ラインナップは生成AI研修一覧をご覧ください。プロンプトの実践力を高めたい場合はプロンプトの書き方の記事も、研修費用については生成AI導入の助成金もあわせて参考になります。
ガイドラインの価値は「作ったかどうか」ではなく「現場が迷ったときに正しく止まれるかどうか」で決まると考えています。条文の暗記では実務の判断は変わりません。自社の業務に近いケースで判断を練習して初めて、ルールは生きた判断基準になります。だからこそ私たちは、完成した(または策定中の)自社ルールをそのまま研修教材に取り込むことを大切にしています。
アイクラウドは、汎用テンプレートの配布ではなく、貴社の機密区分・組織構成・既存規程に合わせてガイドラインと研修を1社ごとに設計します。主な特徴は次の通りです。
| 立場 | ガイドライン整備で得られること |
|---|---|
| 情シス・DX推進 | 承認ツールの選定基準・ログ/監査・全社展開の設計まで。社内浸透のハブになれる。 |
| 人事・総務 | 規程文案・適用範囲の定義・オンボーディングでの反復まで、稟議に必要な材料が揃う。 |
| 管理職(承認者) | 承認フローの運用と、部下からの「これ入力していい?」への対応を訓練できる。 |
| 経営層・決裁者 | リスク回避と生産性向上を両立する方針と、研修投資の効果を社内に説明できる状態。 |
よくある質問
生成AIの社内ルールは、まず何から作ればよいですか?
最初に「利用してよいツール」と「入力してはいけない情報の区分」の2点を決めてください。この2つだけでも、最も重大な情報漏洩リスクの大半を抑えられます。完璧な規程を待つより、この最小版を先に全社へ周知し、運用しながら7項目へ拡張していくのが現実的です。
個人情報は、匿名化すれば生成AIに入力してもよいですか?
原則として、外部の生成AIサービスへは匿名化・加工後も入力しない運用を推奨します。匿名化しても再識別される可能性が残り、個人情報保護法が求める安全管理措置の観点からリスクが残るためです。どうしても扱う必要がある場合は、学習に利用しない契約・設定のサービスを情報システム部門が承認したうえで、限定的に運用してください。
全面禁止にするのとルールを作って解禁するのは、どちらが安全ですか?
ルールを作って解禁する方が、結果的に安全です。全面禁止にしても、現場は個人アカウントで隠れて使う「シャドーAI」に流れやすく、かえって統制が効かなくなります。承認ツールと利用範囲を示し、ログと相談窓口を整える方が、リスクを可視化できます。
ガイドラインはどのくらいの頻度で見直すべきですか?
少なくとも半年〜1年に一度の定期見直しに加え、新ツールの全社導入・重大インシデント・関連法令の改定があった際は随時改訂してください。生成AIは仕様変更が速いため、責任部署を決めて版数・改訂日・理由を記録する運用が欠かせません。
ガイドラインを配っても守られません。どうすればよいですか?
配布だけでは定着しません。部門別のケーススタディで「入力してよい/いけない」を判断する演習型の研修を行い、管理職には承認者としての運用研修を別途実施してください。知識ではなく「迷ったときに止まれる判断力」を養うことが、定着の決め手です。具体的な進め方は無料相談でご案内できます。
生成AIガイドラインの策定・社内研修をご検討中なら、貴社の機密区分・組織に合わせたルール設計と研修をご提案します。
生成AIの全社活用を一歩進めたい方は、関連記事「Claude Cowork とは?3製品の違いと法人での使い分け」もあわせてご覧ください。
無料PDF法人DX・IT研修の進め方ガイド
テーマの選び方から稟議前の確認、費用・助成金まで、
研修の検討で確認したいことを無料のPDFにまとめました。
この記事を書いた人
<概要>
2011年 株式会社アイクラウドを設立。「コンピュータとインターネットをすべてのひとが利活用できる生活を」経営理念とし、ウェブ解析や企業向けのデジタル/DXに特化した人材育成サービスを展開。
毎年4月にGoogle講師として約1,000名のデジタルマーケティングの トレーニングを担当。年間2,000名超えるデジタル研修を担当、デジタ ルを活用してビジネスを成長させることのできる人材育成に従事している。
<認定>
Google Partners Academy認定トレーナー
<保有資格>
Google Generative AI Leader(Google 生成AIリーダー)認定資格
Google AI Essentials
一般社団法人生成AI活用普及協会(GUGA) 生成AIパスポート
WACA 上級ウェブ解析士/ウェブ解析士マスター
WACA Best Trainer 2015,2016
GAIQ(Google Analytics Individual Qualification)資格取得
Google広告(検索、ディスプレイ、動画、アプリ、測定、AIショッピング、AIパフォーマンス、オフライン販売促進)資格取得
ウェブ広告エキスパート Gold/Gold Trainer など
この記事をシェア
研修に関するご相談、お見積りのご依頼など、下記までお問い合わせください